SC//Connect™ Data Security, une technologie fournie par Coro
Une cybersécurité complète, simplifiée
Les solutions de sécurité des données et de protection des terminaux de Coro viennent compléter la sécurité réseau multicouche des solutions SD-WAN sécurisées SC//Connect™, offrant ainsi une protection supplémentaire dans le cadre d’une stratégie de cybersécurité complète.
Pourquoi Coro?
Les solutions SD-WAN et SASE de SC//Connect vous protègent contre les menaces qui circulent sur votre réseau, mais qu’en est-il des menaces qui se cachent dans les données stockées sur vos serveurs en nuage, dans vos courriels ou sur les appareils de vos employés?
Coro ajoute une protection des données et des terminaux qui vient compléter la sécurité réseau de Scale Computing afin de créer une stratégie de cybersécurité complète. Sans intégrations complexes ni défis techniques, les solutions Coro sont idéales pour les PME disposant d’équipes TI réduites. Choisissez simplement une suite de cybersécurité Coro adaptée à votre entreprise, ou Coro AI Complete pour une protection totale.
Comment Coro simplifie la sécurité des données et la protection des terminaux
La mise en place d’une infrastructure de cybersécurité a toujours impliqué l’achat de nombreux outils cloisonnés auprès de plusieurs fournisseurs, la formation des employés à chacun d’entre eux, ainsi que la gestion de multiples interfaces et agents sur les terminaux. Jusqu’à présent. Coro propose une plateforme de cybersécurité unifiée dotée de fonctionnalités modulaires, qui vous permet de commencer par ce dont vous avez besoin aujourd’hui et d’évoluer au fil du temps.
Les modules Coro s’intègrent à un tableau de bord unique et convivial, dans lequel vous pouvez rapidement consulter les états, les événements et les journaux, et même y réagir.
L’état des appareils, le NGAV, l’EDR, le VPN, le pare-feu et la gouvernance des données sont regroupés au sein d’un seul agent Coro pour terminaux, facile à gérer, ce qui élimine les conflits entre agents.
Les modules Coro communiquent entre eux par l’intermédiaire d’un moteur de données partagé, ce qui élimine le besoin d’intégration et renforce la sécurité.
Les suites de cybersécurité Coro adaptées aux besoins de votre entreprise
Les bases de Coro AI
Bénéficiez d’une protection essentielle pour les terminaux, la messagerie électronique et les applications nuage, tout en automatisant la résolution de la plupart des incidents de sécurité.
Modules inclus :
- Sécurité des terminaux
- Détection et réponse aux menaces sur les terminaux ( & ) (EDR)
- Sécurité des courriels
- Sécurité des applications nuage
- Messagerie sécurisée
- Passerelle d’entrée
- Hameçonnage par Wi-Fi
Terminal Coro AI
Enregistrez toutes les activités des terminaux, analysez les anomalies dans les données et automatisez la résolution de la plupart des incidents de sécurité.
Modules inclus :
- Sécurité des terminaux
- Détection et réponse aux menaces sur les terminaux ( & ) (EDR)
- Gouvernance des données des terminaux
- Hameçonnage par Wi-Fi
Coro AI Complete
Procurez-vous la gamme complète de modules de sécurité de Coro pour bénéficier d’une couverture exhaustive et d’une résolution automatique des incidents.
Modules inclus :
- Sécurité des terminaux
- Détection et réponse aux menaces sur les terminaux ( & ) (EDR)
- Sécurité des courriels
- Sécurité des applications dans le nuage
- Réseau
- Gouvernance des données des terminaux
- Gouvernance des données des utilisateurs
- Gestion des appareils mobiles
- Formation à la sensibilisation à la sécurité
- Passerelle entrante
- Messages sécurisés
- Passerelle Web sécurisée
- Hameçonnage par Wi-Fi
Découvrez les modules de cybersécurité de Coro
Sécurité des terminaux
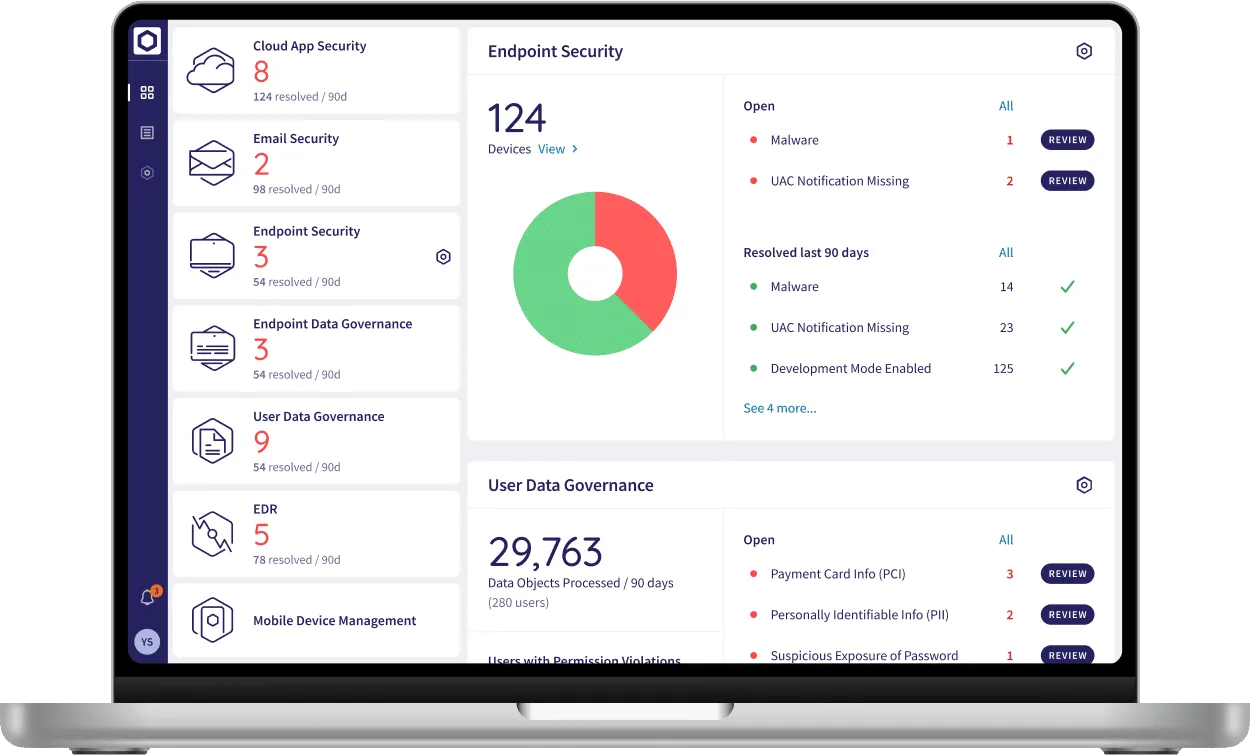
Sécurisez vos terminaux et protégez votre entreprise grâce au module Endpoint Security de Coro. Il identifie et enregistre automatiquement tous les appareils, tout en recherchant les logiciels malveillants, les activités suspectes et les erreurs humaines. Le module Endpoint Security détecte les comportements inhabituels et neutralise les menaces avant qu’elles ne puissent causer des dommages.
Fonctionnalités :
- État de sécurité des appareils : Définit des politiques pour les appareils en fonction de leurs vulnérabilités
- Listes d’autorisation et de blocage : Crée des listes d’autorisation et de blocage pour les fichiers, les dossiers et les processus afin de réduire le nombre de tickets générés par des activités inconnues
- Contrôle avancé des menaces : bloque tout processus présentant un comportement suspect
- Analyses planifiées à la recherche de logiciels malveillants : Planifie des analyses quotidiennes, hebdomadaires ou en dehors des heures de travail sur les agents Windows, macOS et Linux
- Prise en charge multilingue : offre une prise en charge supplémentaire en espagnol, en italien et en français
Détection et intervention au niveau des terminaux
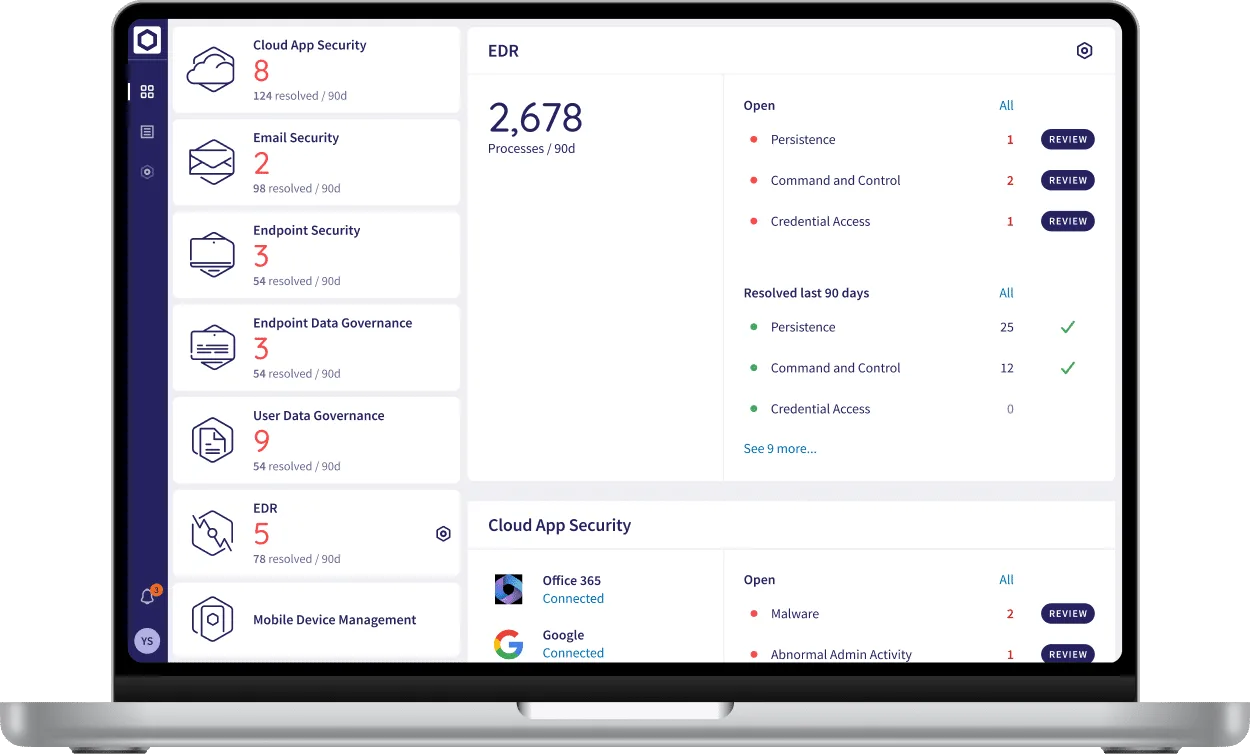
Le module Endpoint Detection and Response (EDR) de Coro, & , offre une protection proactive et en temps réel aux terminaux interconnectés ainsi qu’à l’ensemble du réseau contre les cybermenaces sophistiquées. Grâce à une détection basée sur le comportement et à une surveillance continue, Coro EDR identifie les menaces en temps réel, les empêchant ainsi de passer inaperçues pendant de longues périodes.
Fonctionnalités :
- Onglet Télémétrie : Recueille et organise les détails d’analyse forense provenant des appareils
- Graphique des processus : visualise la lignée des processus et les relations parent-enfant afin de retracer les menaces
- Onglet Processus : affiche une vue agrégée de tous les processus exécutés
Hameçonnage par Wi-Fi
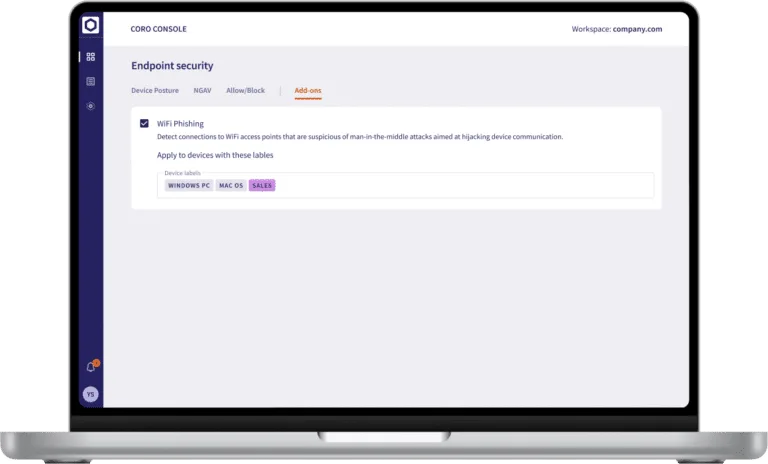
Le module complémentaire WiFi Phishing de Coro protège les terminaux situés en dehors du réseau local (LAN) en empêchant les connexions à des points d’accès Wi-Fi suspects. Il fonctionne en détectant les connexions à des points d’accès Wi-Fi susceptibles d’être utilisés pour des attaques de type homme du milieu visant à détourner les communications des appareils.
Protège :
- Tous les appareils de votre espace de travail
- Des groupes spécifiques d’appareils
- Les employés à distance ou en déplacement
Gestion des appareils mobiles
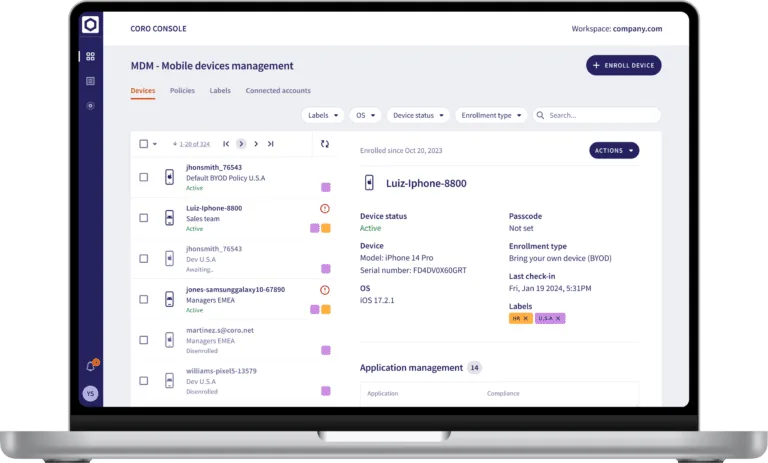
Le module de gestion des appareils mobiles (MDM) de Coro simplifie la gestion et la sécurité des appareils mobiles appartenant à l’entreprise et de ceux utilisés dans le cadre du programme Apportez votre propre appareil (BYOD). Il permet aux équipes TI d’appliquer des politiques relatives aux applications, de gérer ces dernières et de garantir le respect des politiques de l’entreprise. Ce module offre une visibilité sur les appareils mobiles, assurant ainsi une gestion efficace de ceux-ci à l’échelle de l’organisation.
Fonctionnalités :
- Inscription des appareils iOS et iPadOS : permet d’inscrire des appareils via le programme DEP ou par le biais de MAID
- Politique relative aux applications : définit et applique des règles d’utilisation des applications, notamment des restrictions d’installation et de désinstallation, le blocage des achats intégrés et le verrouillage des paramètres par défaut du système
- Mode Perdu : verrouille les appareils supervisés, affiche des coordonnées personnalisées et permet de suivre leur emplacement lorsqu’ils sont allumés
- Installation d’applications à distance : installe les applications requises sur les appareils des employés directement à partir de la console
- Gestion des appareils : Efface à distance les données des appareils compromis, marque les appareils pour désinscription afin de supprimer les profils et les politiques, et supprime les appareils inactifs ou désinscrits
- Prise en charge multilingue : offre une prise en charge supplémentaire pour l’espagnol, l’italien et le français
Sécurité des courriels
Bénéficiez d’une protection avancée de la messagerie électronique qui protège facilement votre entreprise contre les fuites de données et les attaques par ingénierie sociale. Grâce au moteur intelligent de Coro et aux grands modèles linguistiques (LLM), le module de sécurité de la messagerie électronique de Coro surveille, détecte, signale, hiérarchise, met en quarantaine et corrige automatiquement les menaces les plus sophistiquées. L’utilisation de LLM avancés améliore la précision de la détection des attaques de hameçonnage et renforce les capacités du système.
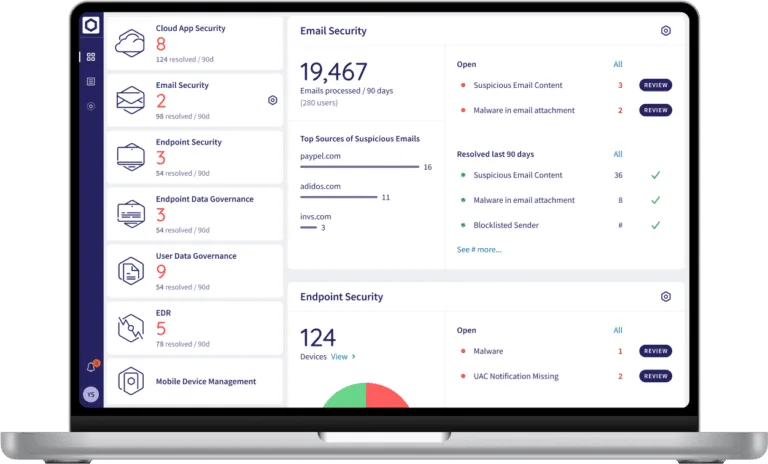
Fonctionnalités :
- Passerelle sortante : Permet la surveillance et le blocage en temps réel des courriels sortants qui enfreignent les politiques d’une organisation en matière de données sensibles
- Protection des courriels dans le nuage basée sur une API : s’intègre directement aux fournisseurs de courriels utilisant une API, sans nécessiter d’installation ni de matériel
- Modes de quarantaine et d’alerte : isole les courriels suspects ou les signale au moyen d’alertes en vue d’un examen
- Listes d’autorisation et de blocage : définit les expéditeurs de confiance ou bloque des domaines spécifiques afin de contrôler l’accès
- Prise en charge multilingue : offre une prise en charge supplémentaire en espagnol, en italien et en français
Messages sécurisés
Le module complémentaire Messages sécurisés de Coro vous permet de chiffrer vos courriels sortants. Grâce à ce module, vous pouvez utiliser une clé privée pour vous assurer que seuls les destinataires visés puissent accéder à ces courriels.
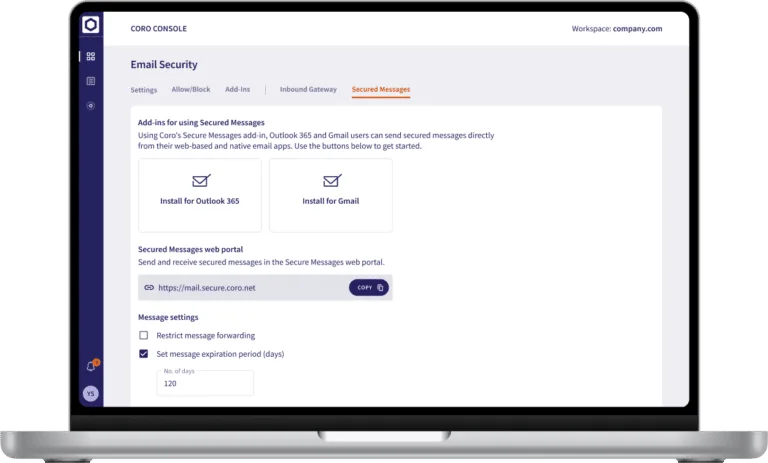
Compatible avec :
- Microsoft O365
- Google Workspaces
- Courriel sur ordinateur
- Applications de courriel pour appareils mobiles
Passerelle d'entrée
Le module complémentaire Inbound Gateway de Coro est un proxy qui assure la détection et la protection en temps réel des courriels entrants. Il vous permet d’intercepter les courriels entrants et de les analyser, de sorte que seuls les courriels ne présentant aucun risque ou provenant de sources fiables parviennent à leurs destinataires.
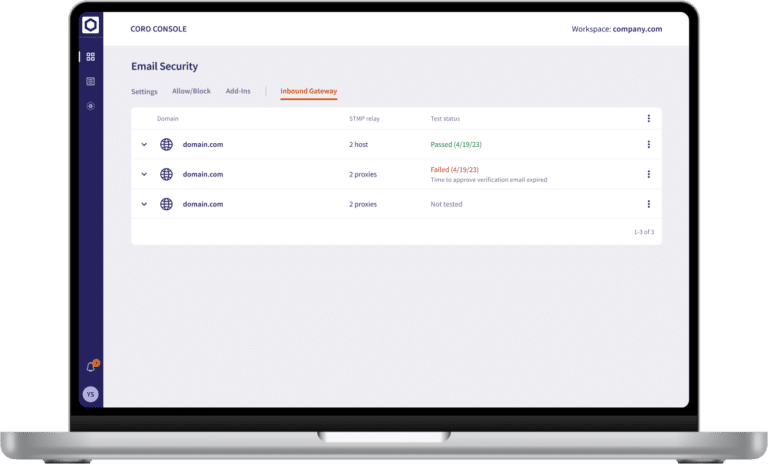
Pour les courriels suspects, vous pouvez choisir l’une des options suivantes :
- Avertissement seulement : les courriels ne sont pas bloqués, mais sont accompagnés d’avertissements explicatifs à l’intention des destinataires
- Bloquer : les courriels sont bloqués et ne peuvent être libérés de la quarantaine que par les administrateurs de l’espace de travail
Sécurité des applications dans le nuage
Le module Cloud App Security de Coro offre des capacités avancées de détection des logiciels malveillants et de correction pour protéger les utilisateurs, leurs disques de stockage en nuage et leurs applications. En connectant les applications en nuage de manière sécurisée, Coro garantit un accès utilisateur surveillé, protégé et contrôlé, ce qui permet aux entreprises de protéger leurs données et leurs applications contre un large éventail de menaces.
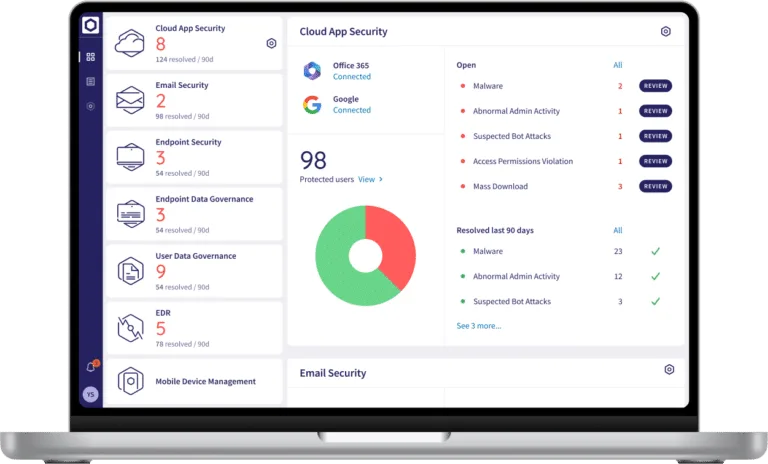
Fonctionnalités :
- Applications nuage : Permet de se connecter à diverses applications nuage, de les surveiller et de les contrôler : Microsoft Office 365, Google Workspace, Slack, Dropbox, Box et Salesforce
- Autorisations d’accès : Permet aux administrateurs de définir des autorisations pour des groupes spécifiques, des utilisateurs spécifiques ou tous les utilisateurs, l’accès étant restreint par pays ou par IP
- Impossible Traveler : Détecte les tentatives de connexion provenant d’endroits éloignés à des intervalles anormalement courts, ce qui aide à identifier une compromission potentielle des identifiants ou un accès non autorisé
- Dossier de quarantaine dédié : stocke les fichiers malveillants détectés dans le dossier des fichiers suspects et crée un ticket pour l’événement
- Onglet Applications tierces : répertorie et gère les applications tierces connectées à MS 365 et à Google Workspace, offrant ainsi un contrôle et une visibilité sur l’utilisation des applications au sein de l’organisation
Gouvernance des données des terminaux
Le module Endpoint Data Governance de Coro protège les données sensibles et critiques stockées sur les terminaux. Il surveille la manière dont les données sont stockées sur ces terminaux, détectant et prévenant ainsi toute utilisation non autorisée, toute perte accidentelle, tout partage de données à risque ou toute violation des politiques de protection des données. Le module Endpoint Data Governance est préconfiguré avec des politiques de sécurité de base et garantit que les terminaux respectent les politiques de protection des données dès le premier jour.
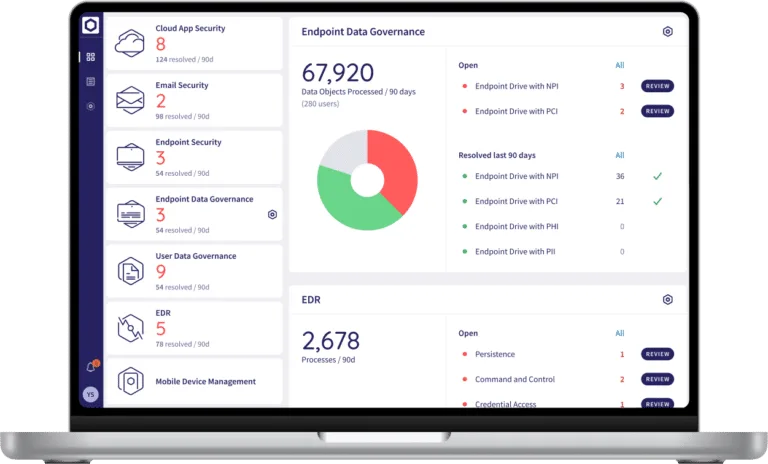
Fonctionnalités :
- Configuration des données réglementaires : Permet de configurer divers types de données sensibles, telles que les renseignements médicaux protégés (PHI), les données PCI, les renseignements personnels identifiables (PII) et les numéros d’identification nationaux (NPI), garantissant ainsi la conformité aux lois sur la protection des données
- Analyse manuelle : Permet d’effectuer des analyses à la demande à partir de la console Coro sur les terminaux afin de vérifier l’exposition des données sensibles (p. ex. PHI, PCI, PII, NPI) et d’atténuer les risques en temps réel
- Analyses planifiées : Les administrateurs peuvent planifier des analyses automatisées sur les terminaux afin de vérifier la présence de données sensibles stockées sur les disques de stockage, garantissant ainsi une protection continue et la détection précoce des risques potentiels
Gouvernance des données des utilisateurs
Le module Gouvernance des données utilisateur de Coro permet aux entreprises de détecter tout partage ou accès non autorisé à des données sensibles. Grâce à une surveillance continue du comportement des utilisateurs et de l’exposition des données, il garantit que les données sensibles, telles que les renseignements personnels, les dossiers médicaux et les renseignements de paiement, ne sont accessibles qu’aux personnes autorisées et sont conformes aux réglementations en matière de protection des données, notamment le RGPD, la loi HIPAA et la norme PCI DSS.
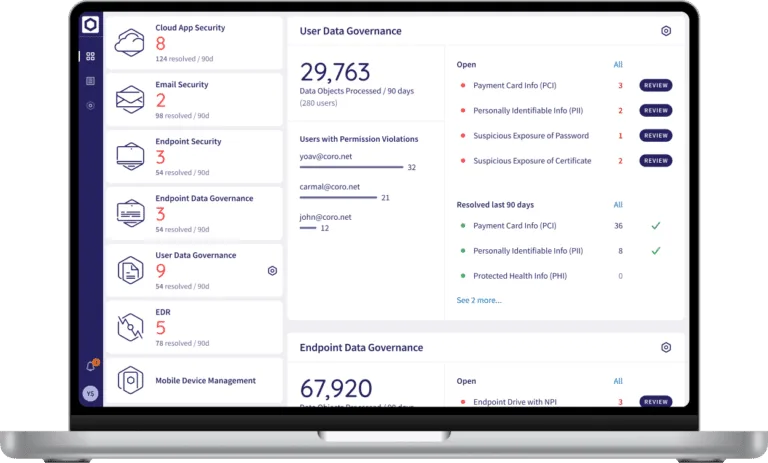
Fonctionnalités :
- Passerelle sortante : Permet la surveillance et le blocage en temps réel des courriels sortants qui enfreignent les politiques d’une organisation en matière de données sensibles
- Configuration des données réglementaires : Permet de configurer divers types de données sensibles, telles que les PHI, PCI, PII et NPI, garantissant ainsi la conformité aux lois sur la protection des données
- Surveillance continue : surveille et analyse les activités inhabituelles de partage de données susceptibles d’exposer des données sensibles (PHI, PCI, PII, NPI) par courriel ou par le partage de fichiers
- Autorisations d’accès : Permet aux administrateurs de contrôler l’accès des utilisateurs aux données sensibles en définissant des autorisations spécifiques pour des personnes, des groupes ou des domaines
- Exclusions : Permet aux administrateurs d’exclure des courriels de l’analyse des données sensibles en fonction de mots-clés précisés dans la ligne d’objet
Formation à la sensibilisation à la sécurité
Le module de formation à la sensibilisation à la sécurité (SAT) de Coro fournit aux dirigeants, aux employés et aux sous-traitants les connaissances et les outils nécessaires pour reconnaître les attaques de hameçonnage et d’ingénierie sociale. Le SAT réduit les erreurs humaines et renforce votre posture en matière de cybersécurité grâce à des simulations de hameçonnage réalistes et à une formation de haute qualité en matière de sensibilisation à la sécurité. L’utilisation du SAT démontre que votre entreprise a mis en œuvre de manière proactive des mesures de sensibilisation à la sécurité, atténuant ainsi les risques juridiques, financiers, d’assurance et de réputation tout en protégeant votre organisation et vos dirigeants.
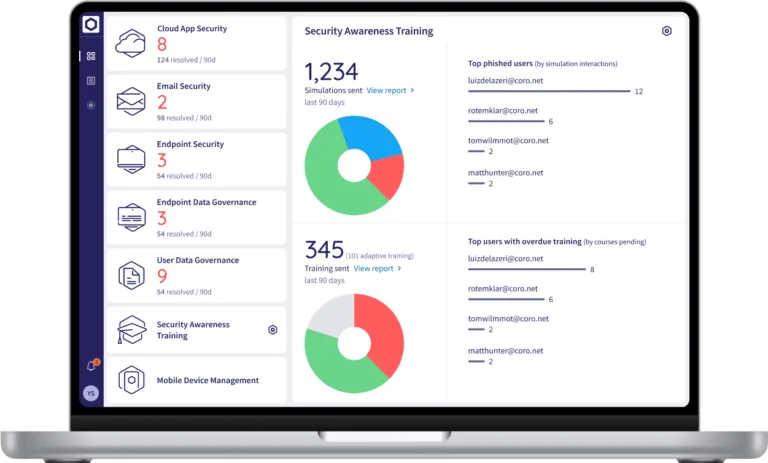
Fonctionnalités :
- Simulations d’hameçonnage : simule des attaques d’hameçonnage afin d’évaluer les vulnérabilités et de sensibiliser les utilisateurs
- Formation adaptative : utilise la formation adaptative pour personnaliser l’apprentissage en fonction des risques de sécurité et du comportement des utilisateurs
- Cours de formation : Offre des cours ciblés sur les pratiques exemplaires en matière de cybersécurité au moyen de vidéos et de quiz
- Rapports : Fournit des analyses approfondies, notamment sur le taux de participation aux simulations, le taux d’échec aux simulations de hameçonnage et le taux d’achèvement des formations
Foire aux questions
Si je dispose déjà de SC//Connect avec Web Protect et Network Protect, ai-je tout de même besoin de Data Security by Coro?
Cela dépend de vos besoins en matière de sécurité. SC//Connect Web Protect et SC//Connect Network Protect offrent une sécurité réseau à plusieurs niveaux, comprenant le contrôle des politiques, le filtrage Web et une protection avancée contre les menaces, afin de sécuriser le trafic sur l’ensemble de votre réseau.
Data Security by Coro ajoute une couche de protection complémentaire axée sur la sécurisation des données, des terminaux et de l’activité des utilisateurs sur l’ensemble des applications nuage et des appareils. Ensemble, SC//Connect et Coro offrent une approche complète et intégrée de la cybersécurité, protégeant votre réseau, vos utilisateurs et vos données dans le cadre d’une architecture de sécurité unifiée et multicouche.
Ai-je besoin de SC//Connect SD-WAN pour utiliser Coro?
Non. La sécurité des données et des terminaux Coro fonctionne indépendamment des solutions SD-WAN et SASE de SC//Connect. Vous pouvez déployer Coro de manière autonome ou l’associer à SC//Connect afin de renforcer la sécurité de votre réseau grâce à la protection des données et des terminaux.
Faut-il installer du matériel pour Coro?
Non. Coro est une solution logicielle : une application client est installée sur les terminaux des utilisateurs, sans qu’aucun matériel ne soit nécessaire.
Coro est-il compatible avec mes solutions de cybersécurité actuelles?
Oui. Coro peut s’intégrer aux solutions de cybersécurité existantes, ce qui vous permet de choisir les modules dont vous avez besoin pour combler vos lacunes en matière de sécurité. Au fil du temps, vous pourrez utiliser d’autres modules Coro afin de regrouper l’ensemble de votre cybersécurité au sein d’une seule et même plateforme.
Puis-je acheter des modules Coro individuellement, ou dois-je les acheter sous forme de suite?
Les solutions Coro sont généralement vendues sous forme de suites groupées qui offrent un excellent rapport qualité-prix et un déploiement simplifié. Des modules individuels peuvent être disponibles dans certains cas — veuillez nous contacter pour plus de détails.
Coro est-il compatible avec la fonction Link Balancing de SC//Connect?
Oui! Les solutions Coro fonctionnent parfaitement avec SC//Connect™ Link Balancer et les solutions SD-WAN. Toutes les suites Coro sont offertes à titre de protection supplémentaire aux clients de SC//Connect.