
SC//Fleet™ Manager
Passez rapidement d’une grappe à plus de 50 000 grâce au logiciel d’orchestration Edge SC//Fleet Manager.
Découvrez la plateforme de commande hébergée dans le nuage, conçue pour les infrastructures de périphérie et la livraison d’applications à grande échelle.
Du déploiement sans intervention à la visibilité à l’échelle de l’ensemble du parc, en passant par les mises à jour automatiques et l’orchestration du cycle de vie des applications, cette solution permet un contrôle sécurisé et centralisé des grappes exécutant l’hyperviseur SC//HyperCore™ Hypervisor à partir d’une seule interface nuage.
Que vous gériez un seul site ou des dizaines de milliers, cette solution vous offre la visibilité, l’automatisation et la fiabilité dont vous avez besoin pour développer vos opérations en périphérie — sans ajouter de complexité, de scripts ni de visites sur place.
Gérez vos grappes à grande échelle grâce au logiciel d’orchestration Edge SC//Fleet Manager

SC//Fonctionnalités du logiciel d’orchestration Fleet Manager
provisionnement sans contact
La fonctionnalité de provisionnement sans contact (ZTP) offre aux administrateurs une simplicité comparable à celle du nuage, leur permettant d’initialiser de manière centralisée les grappes dans le logiciel SC//Fleet Manager avant même que les nœuds n’arrivent sur place, ce qui réduit le temps d’installation de 90 % ou plus.
Les nœuds et les grappes ne devraient pas nécessiter d’initialisation manuelle. Pour les responsables TI gérant plusieurs grappes, la fonctionnalité ZTP élimine pratiquement tout besoin de présence du personnel TI sur les sites périphériques, réduit considérablement les coûts et les délais liés à l’ajout ou au remplacement de matériel à la périphérie, et permet aux organisations de déployer leurs solutions à grande échelle.
- Préparez de manière centralisée des milliers de grappes en vue de leur installation à partir d’un tableau de bord unique, à tout moment entre l’achat des nœuds et leur installation sur site
- Évitez de devoir recourir à des ressources TI coûteuses sur place pendant l’installation
- Éliminez les erreurs de frappe et les incohérences liées à la configuration manuelle, puisque toutes les informations d’initialisation des nœuds et des grappes sont présentées sur une seule page et que le numéro de série du logiciel est rempli automatiquement
Secure Link™
Secure Link offre aux administrateurs la simplicité propre au nuage, leur permettant d’accéder à l’SC//HyperCore UI pour une gestion approfondie de la grappe d’un simple clic, sans avoir recours à des solutions d’accès à distance coûteuses ou complexes. Enfin, vos déploiements en périphérie sont accessibles d’un simple clic depuis n’importe quel navigateur, sur n’importe quel appareil, où que vous soyez.
L’accès à distance à une grappe peut s’effectuer de diverses façons, mais il nécessite toujours une certaine configuration manuelle, tant sur le réseau de la grappe que sur l’appareil des TI qui tente d’y accéder.
Cela entraîne généralement des coûts financiers et de temps supplémentaires (comme l’achat et la configuration d’un VPN à chaque site) qui ne seraient peut-être pas nécessaires autrement. Bien que ces systèmes soient conçus pour un accès général au réseau et offrent souvent des niveaux d’accès au réseau à distance supérieurs à ceux requis pour effectuer l’administration à distance, ils créent des risques de sécurité inutiles.
Grâce à Secure Link, les équipes TI et les fournisseurs de services gérés (MSP) peuvent accéder rapidement, facilement et en toute sécurité à l’interface SC//HyperCore UI pour n’importe quelle grappe de leur parc mondial.
Liste des machines virtuelles
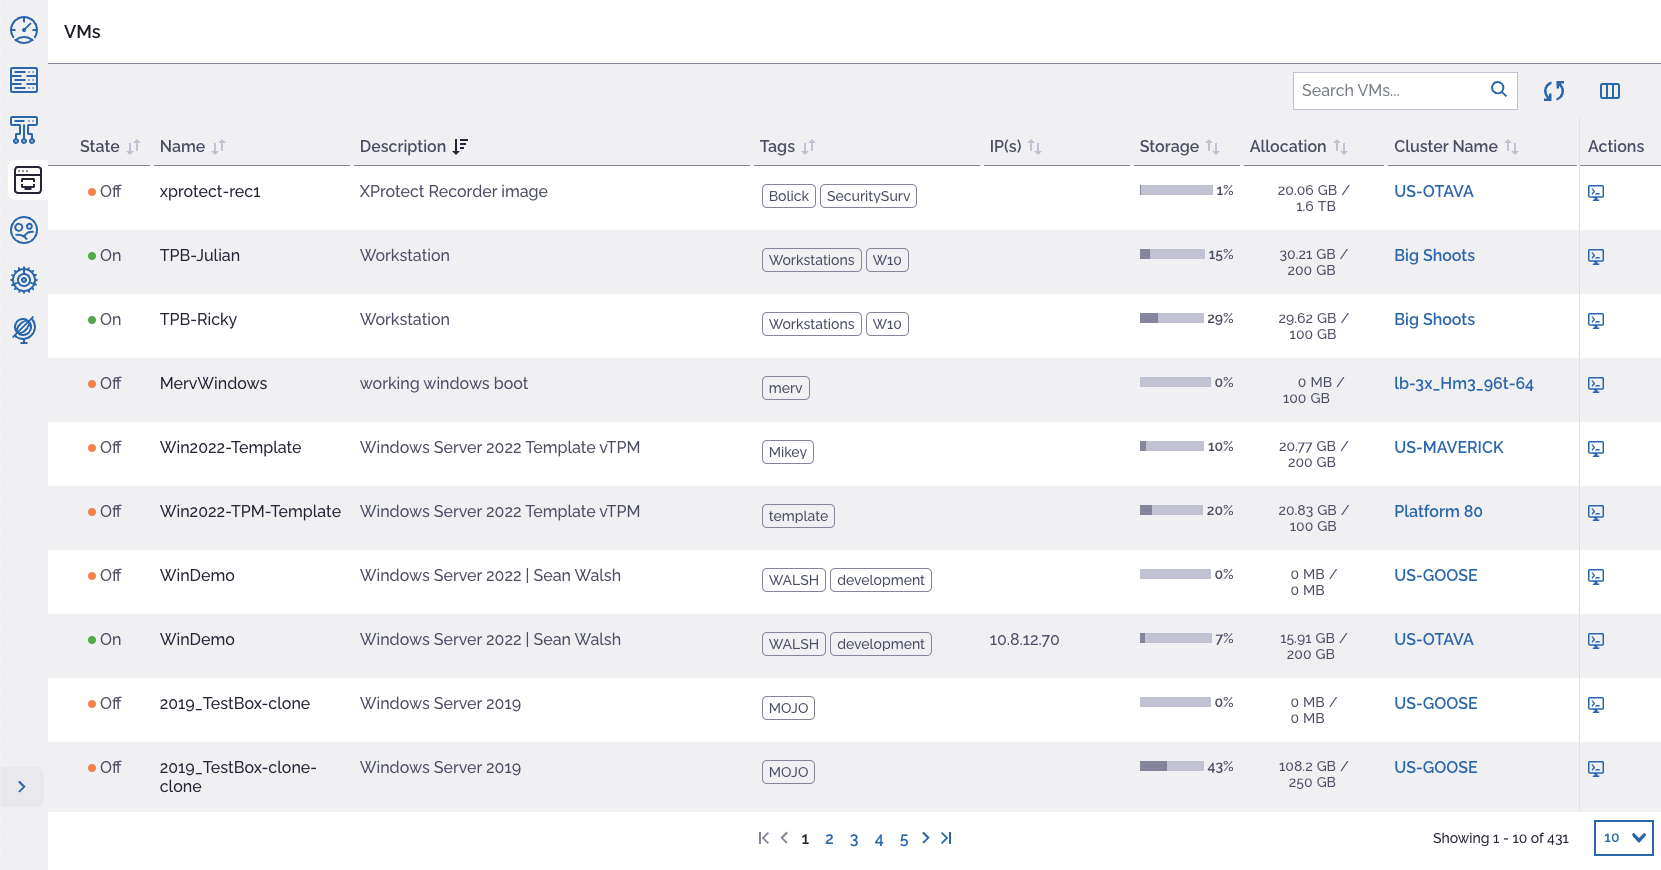
Grâce à la fonctionnalité de liste des machines virtuelles à l’échelle du parc, la surveillance en temps réel de toutes les charges de travail au sein d’un parc mondial de grappes est encore simplifiée grâce à une vue personnalisable et dotée d’une fonction de recherche.
À l’instar de toutes les fonctionnalités de l’orchestration Edge de SC//Fleet Manager, cette nouvelle liste de VM ne nécessite aucune configuration supplémentaire et offre un accès « saut vers la console » en un clic grâce à la technologie Secure Link™, ce qui simplifie la gestion pour les équipes TI et les fournisseurs de services gérés (MSP) qui accèdent à distance au logiciel SC//Fleet Manager.
Les avantages de la liste des conditions à l’échelle du parc comprennent :
- Une vue unifiée des actions requises par les clients et les MSP pour assurer le fonctionnement optimal des charges de travail,
- Aucune installation ni configuration requise
- La possibilité de prioriser les actions les plus importantes, de repérer les tendances et de résoudre rapidement tout problème afin de prévenir les perturbations TI
- Une navigation plus aisée, en particulier lorsqu’une grappe de serveurs contient de nombreuses VM et/ou de nombreux groupes, ainsi que la possibilité de trier selon divers champs
De la gestion des infrastructures à l’orchestration des applications
Surveillance en temps réel
Surveillance en temps réel des ressources et de l'état de fonctionnementL’orchestration de SC//Fleet Manager regroupe les conditions en temps réel et l’utilisation des ressources pour tous vos grappes de la suite de virtualisation SC//HyperCore.
Au lieu de devoir accéder aux interfaces utilisateur de chaque grappe individuellement, l’orchestration de pointe de SC//Fleet Manager permet aux utilisateurs de visualiser toutes les grappes à partir d’un seul et même écran.
Vous pouvez vérifier la connectivité et l’état de fonctionnement d’un simple coup d’œil depuis n’importe quel navigateur, sur n’importe quel appareil, même mobile.
Explorez en détail une grappe spécifique pour diagnostiquer et résoudre tout problème.
Consultez l’utilisation du processeur et du disque en temps réel aux niveaux de la grappe, du nœud et de la VM.
Accédez à la page de connexion SC//HyperCore de n’importe quelle grappe directement depuis le système.
Contrôle d'accès
Role-based Access Control pour un nombre illimité d'utilisateursInvitez un nombre illimité d'utilisateurs au sein de votre organisation, chacun doté d'un rôle qui garantit la sécurité de votre parc de véhicules tout en favorisant la visibilité.
Choisissez parmi plusieurs rôles d’utilisateur prédéfinis ou créez les vôtres
Les rôles sont attribués et gérés indépendamment des rôles d’utilisateur SC//HyperCore existants, ce qui garantit une granularité optimale
Profitez de la commodité et de la sécurité de l’authentification unique (Single Sign-On) (Microsoft Azure AD et Google SSO sont actuellement pris en charge)
Mises à jour du micrologiciel en un seul clic
Assurez votre sécurité grâce aux mises à jour de micrologiciel en un seul clicRestez toujours à jour grâce aux avis concernant les mises à jour du micrologiciel SC//HyperCore pour l’ensemble de votre parc de grappes.
Consultez d’un seul coup d’œil la version actuelle du micrologiciel de toutes les grappes ainsi que les détails des mises à jour disponibles pour chacune d’entre elles
Appliquez une mise à jour du micrologiciel à une grappe en un seul clic, sans avoir à vous connecter
Surveillez en temps réel l’état des mises à jour de micrologiciel pour un nombre illimité de grappes de votre parc à partir d’un seul et même écran
Métriques de flotte
Visibilité complète sur l’ensemble des grappes et des charges de travailFleet Metrics offre une visibilité approfondie sur votre infrastructure de périphérie sans qu’il soit nécessaire d’installer de logiciels ou d’agents supplémentaires.
Il fournit des données de télémétrie en temps réel et historiques pour l’ensemble des grappes, des nœuds et des VM, ce qui facilite la surveillance de l’état du système, le diagnostic des problèmes et la planification de la croissance.
Les outils traditionnels de surveillance de la périphérie manquent souvent de contexte, ce qui oblige le personnel TI à établir manuellement des corrélations entre les problèmes de performance sur différents systèmes. Avec Fleet Metrics, ces informations sont intégrées. Observez le comportement du système au fil du temps, comparez les grappes côte à côte et prenez des décisions éclairées à l’aide de données cohérentes et précises provenant de l’ensemble de votre parc.
- Visualisez l’utilisation du processeur, de la mémoire et de l’espace de stockage sur l’ensemble de votre parc, jusqu’au niveau des VM
- Identifiez les tendances, les anomalies ou les problèmes d’utilisation avant qu’ils n’aient une incidence sur le rendement
- Prévoyez les besoins futurs en capacité en tenant compte du contexte historique afin d’assurer une planification plus éclairée de l’infrastructure
API Fleet
Intégration transparente à votre écosystème des TI existantLes API Fleet élargissent le contrôle et la visibilité sur vos chaînes d’outils TI existantes.
Grâce à un accès sécurisé et basé sur les rôles, vous pouvez récupérer par programmation des données opérationnelles à l’échelle de l’ensemble de votre parc et déclencher des flux de travail pour les alertes, la production de rapports ou la correction des problèmes, sans avoir à vous connecter à des dizaines de systèmes.
Plutôt que de traiter les opérations en périphérie comme distinctes du reste des TI, les API Fleet vous permettent d’intégrer la surveillance et la gestion en périphérie aux outils et aux processus que vous utilisez déjà. Il s’agit d’une méthode évolutive et automatisée pour apporter observabilité et contrôle à la périphérie grâce à un point d’intégration unique.
- Automatisez les alertes, les processus de gestion des incidents et la production de rapports pour l’ensemble de votre parc
- Importez directement les données de télémétrie et d’état dans des systèmes tels que ServiceNow, ConnectWise ou des tableaux de bord personnalisés
- Offrez un accès sécurisé en lecture seule, limité à des rôles ou à des flux de travail spécifiques
Chez Breedon, nos valeurs fondamentales sont les suivantes : « Passer à l’action, privilégier la simplicité et chercher sans cesse à s’améliorer ». Notre entreprise a connu une transformation radicale au cours de la dernière décennie. C’est pourquoi notre partenariat avec Scale Computing s’est avéré si fructueux : nous avons pu maintenir une infrastructure suffisamment simple, flexible et résiliente pour accompagner cette évolution à chaque étape.
Architecte principal de l'infrastructure des TI, Breedon Group
Le groupe Breedon accélère sa croissance mondiale grâce à une infrastructure des TI résiliente et prête pour la périphérie, fournie par Scale Computing
Des carrières aux salles de conseil, le Groupe Breedon exploite désormais un environnement TI hybride et résilient fourni par Scale Computing, qui s’adapte sans difficulté aux besoins de l’entreprise.