
Solutions de sécurité de l'information
Sécurisation de votre réseau et de vos sites périphériques distribués
Les organisations sont aujourd’hui confrontées à un défi de taille : sécuriser leur réseau et leurs sites décentralisés. Les déploiements d’infrastructure typiques ressemblent souvent à un patchwork de composants disparates, créant un paysage hétéroclite de matériel, de systèmes d’exploitation et d’applications. Cette diversité complique non seulement la gestion et le soutien, mais offre également une vaste surface d’attaque aux acteurs malveillants.
Les services de réseau gérés et les plateformes d’informatique en périphérie de Scale Computing™ sont conçus dès le départ selon une philosophie de « sécurité intégrée dès la conception ». La sécurité n’est pas une considération secondaire; elle est fondamentale. En simplifiant le modèle de déploiement, en réduisant la variabilité des systèmes et en éliminant le recours aux méthodes traditionnelles d’accès à distance telles que les VPN ou les règles de pare-feu entrantes, nous aidons les organisations à sécuriser leur infrastructure dès le premier jour.
En contrôlant rigoureusement la chaîne d’approvisionnement logicielle, en réduisant au minimum les interfaces exposées et en imposant des configurations sécurisées par défaut, nous réduisons le risque d’erreurs de configuration et limitons les vecteurs d’attaque que les pirates peuvent exploiter au sein des applications, de l’infrastructure et des environnements réseautiques.
La simplicité est le moteur de la sécurité. Grâce à une conception intégrée et à usage spécifique, il n’est pas nécessaire de recourir à des configurations multifournisseurs complexes, à des applications clientes supplémentaires ou à de longs guides de configuration. Il en résulte un environnement de périphérie plus sécuritaire et plus facile à gérer, qui offre une tranquillité d’esprit sans alourdir la charge opérationnelle.
Réduisez les vulnérabilités liées à la configuration en adoptant une approche sécurisée par défaut
Notre approche sécurisée dès la conception intègre les principes du modèle Zero Trust et une connectivité exclusivement sortante afin de réduire l’exposition dans les environnements périphériques distribués. En limitant au minimum la nécessité d’un accès réseau entrant ouvert et en verrouillant les services non essentiels, nous réduisons par défaut la surface d’attaque. Cette architecture garantit que la sécurité est intégrée dès le départ — et non ajoutée a posteriori —, de sorte que l’infrastructure périphérique reste protégée sans complexité supplémentaire.
Une infrastructure simplifiée est plus sécuritaire. En regroupant les ressources de calcul, de stockage et de réseau au sein de nos solutions, nous réduisons la complexité qui est souvent à l’origine d’erreurs de configuration et de failles de sécurité. L’automatisation intégrée et la gestion rationalisée réduisent au minimum les tâches manuelles, ce qui permet des déploiements uniformes et des opérations sécuritaires dans tous les emplacements, sans nécessiter d’expertise technique approfondie sur place.
La sécurité ne doit pas être une considération secondaire. Nos plateformes sont conçues pour être sécurisées dès le départ, ce qui réduit au minimum le besoin d’une configuration ou d’un renforcement approfondi après le déploiement. En éliminant les points d’accès courants et en imposant des paramètres par défaut sécurisés, le système réduit les risques d’erreurs de configuration et contribue à garantir un niveau de sécurité élevé dès la mise en service.
Ne négligez pas la simplicité : le diable est dans les détails
Réduire la surface d'attaque
La sécurité est un critère essentiel dans le choix d’une plateforme, car elle influe directement sur la capacité d’une organisation à protéger ses applications, ses données et la sécurité de son réseau. La complexité augmente non seulement le risque de brèches de sécurité potentielles, mais accroît également la probabilité d’erreurs de configuration susceptibles de compromettre la sécurité du déploiement.
En contrôlant rigoureusement notre chaîne d’approvisionnement logicielle et en verrouillant les systèmes sur site — notamment en éliminant les applications clientes supplémentaires, le stockage en réseau et d’autres protocoles d’accès courants comme SSH, ainsi qu’en supprimant la nécessité d’ouvrir des pare-feu pour l’accès à distance à vos sites distribués —, nous éliminons également les vecteurs d’attaque. Simple et sécuritaire par défaut, cette approche renforce intrinsèquement la sécurité de vos applications, de vos données et de votre infrastructure.
La sécurité dès la conception
Les produits Scale Computing sont conçus selon une philosophie de « sécurité dès la conception » et de « sécurité par défaut ». Qu’il s’agisse de déployer une infrastructure, des applications ou des services réseau, nos solutions réduisent les vulnérabilités logicielles grâce à une conception de système à usage spécifique, à des surfaces d’accès limitées et à des processus de mise à jour simplifiés.
Cette simplicité architecturale garantit que des déploiements sécurisés sont réalisables sans renforcement manuel approfondi ni intégrations complexes. La sécurité est inhérente au système — et non un élément que l’on ajoute ou que l’on configure ultérieurement —, ce qui permet aux clients de déployer en toute confiance des solutions plus faciles à gérer et plus difficiles à compromettre.
PARLONS DE RÉSILIENCE — NOUS APPORTONS NOTRE EXPERTISE, ET VOUS RECEVEZ UNE CARTE-CADEAU DE 200 $
Découvrez comment Scale Computing et Veeam peuvent aider les équipes TI à simplifier leur infrastructure et à sécuriser leurs données sans la complexité ni les coûts associés aux systèmes traditionnels.
Plateformes spécialement conçues pour une périphérie distribuée, autonome et sécurisée
Chaque environnement de périphérie est unique. C’est pourquoi la gamme de solutions Scale Computing rassemble des produits puissants et interopérables qui offrent résilience, simplicité et sécurité : de la couche d’infrastructure à la visibilité continue en matière de conformité. Déployez, gérez et protégez l’ensemble de votre réseau grâce à une automatisation intelligente et à une observabilité permanente.
SC//AcuVigil™ Networking
Les solutions de réseau gérées SC//AcuVigil offrent une observabilité complète et une automatisation de la conformité pour la périphérie distribuée, fournissant ainsi aux équipes TI une visibilité en temps réel sur chaque appareil, port et segment de réseau connecté. En surveillant en permanence les anomalies, les violations de politiques et les menaces émergentes, SC//AcuVigil met en évidence des renseignements exploitables avant que les problèmes n’aient une incidence sur les opérations ou la conformité PCI.
La génération automatisée de rapports simplifie la préparation aux vérifications et élimine la collecte manuelle de données dans les emplacements répartis, tandis qu’un tableau de bord unifié offre une visibilité approfondie sur les performances, la sécurité et l’état de conformité de chaque site, garantissant ainsi que chacun d’entre eux fonctionne de manière sécuritaire, cohérente et conforme aux exigences réglementaires.

SC//Fleet™ Manager
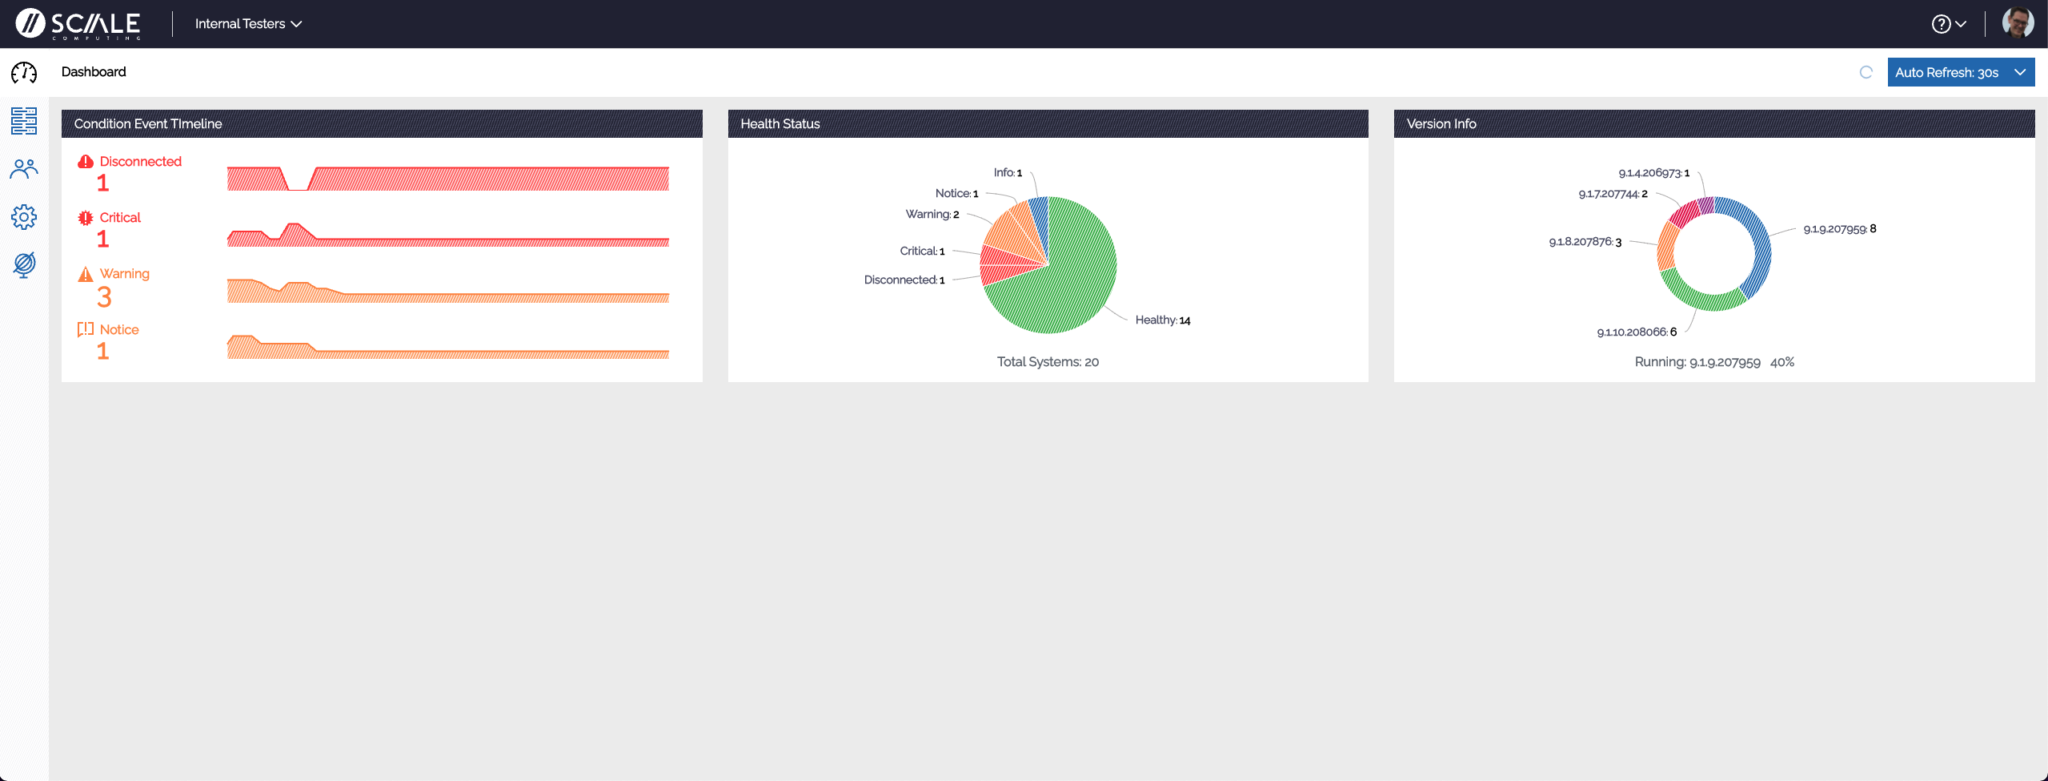
Le logiciel d’orchestration Edge SC//Fleet Manager offre aux équipes TI un contrôle centralisé, de type nuage, sur chaque déploiement en périphérie, quel que soit le nombre de sites ou de grappes qu’elles gèrent. Grâce au provisionnement sans contact, aux mises à jour logicielles et à l’orchestration à distance, vous pouvez déployer de nouveaux emplacements ou de nouvelles applications en quelques minutes.
Une interface unifiée offre une visibilité approfondie sur le rendement, la capacité et l’état de santé de l’ensemble de l’infrastructure, éliminant ainsi les incertitudes liées à la gestion d’environnements distribués et permettant aux équipes de TI réduites d’opérer à grande échelle avec confiance et efficacité.
SC//HyperCore™ Hypervisor
Système d’exploitation dédié aux infrastructures autonomes, la suite de virtualisation SC//HyperCore surveille en permanence l’état de santé du système et détecte, atténue et corrige automatiquement les problèmes avant qu’ils n’aient une incidence sur les opérations. La technologie de correction autonome détecte les défaillances, rééquilibre les charges de travail et rétablit la performance sans intervention humaine, ce qui permet aux équipes TI très occupées de passer d’un dépannage réactif à une prestation de services proactive.
SC//HyperCore prend également en charge les mises à jour et la maintenance en continu, garantissant ainsi que les environnements restent sécurisés et optimisés sans temps d’arrêt.
SC//Reliant™ Manager
SC//Reliant Manager réunit la mise en réseau sécurisée, l’orchestration des applications et la gestion des appareils au sein d’une plateforme périphérique unique, permettant ainsi aux opérateurs de déployer de nouvelles expériences numériques tout en respectant rigoureusement la conformité PCI et en assurant la cohérence opérationnelle.
Grâce à une prise en charge complète des applications conteneurisées et des environnements multifournisseurs, la plateforme SC//Reliant favorise une innovation rapide sans prolifération de l’infrastructure. La segmentation intégrée et la connectivité sécurisée protègent les réseaux de points de vente, d’Internet des objets (IdO) et des invités contre la contamination croisée ou les brèches de sécurité, offrant ainsi une couche d’applications flexible et prête pour l’avenir, conçue pour répondre aux exigences de disponibilité permanente des équipes TI modernes.

Une simplicité bien pensée renforce la sécurité
Architecture simplifiée
Réduire la complexité, minimiser les risquesLa réduction de la complexité constitue l’un des moyens les plus efficaces d’améliorer la sécurité. Scale Computing simplifie l’infrastructure en réduisant le nombre d’éléments mobiles, en minimisant le recours à des outils tiers et en imposant des configurations uniformes d’un site à l’autre, ce qui permet de réduire au minimum la surface d’attaque et le risque d’erreurs de configuration.
- Moins de composants et de dépendances externes à gérer
- Une architecture cohérente réduit les risques d’erreurs de configuration
- Élimine la dépendance à l’égard de l’intégration multifournisseurs traditionnelle pour les services de calcul, de stockage et de réseau
- Les contrôles de sécurité intégrés simplifient l’application des politiques
- Plus facile à sécuriser et à faire évoluer
Gestion autonome du site
Le contrôle local renforce la sécuritéLes systèmes Scale Computing fonctionnent de manière autonome pour assurer la continuité des opérations et appliquer les politiques de sécurité, même lorsqu’ils sont hors ligne. En éliminant le besoin d’une gestion à distance constante, vous réduisez votre exposition aux menaces externes et maintenez votre protection même dans des environnements difficiles ou sans connexion.
- La surveillance et le contrôle locaux renforcent la résilience au niveau du site
- Les opérations autonomes réduisent la dépendance vis-à-vis des systèmes externes
- La fonction d’auto-réparation intégrée garantit la disponibilité sans intervention
- Il n’est pas nécessaire d’ouvrir des ports réseau entrants à des fins de contrôle
- Réduit les risques potentiels liés aux pannes du nuage ou aux défaillances centrales
- Permet le fonctionnement autonome des services réseau en cas de pannes ou de perte de connectivité au nuage
Simplification de la gestion des mises à jour et des correctifs
Une sécurité uniforme dans tous les établissementsAssurer la sécurité des systèmes distribués relève du défi sans automatisation. Les solutions de Scale Computing permettent d’effectuer des mises à jour cohérentes et fiables sur l’ensemble des sites, ce qui contribue à garantir que les systèmes soient mis à jour rapidement et intégralement, sans perturber les activités de l’entreprise.
- Les mises à jour full-stack en un clic ou automatisées par script réduisent l’effort de gestion
- Les mises à jour de l’infrastructure, du micrologiciel et du système d’exploitation peuvent être déployées simultanément
- Un niveau de sécurité uniforme sur tous les sites périphériques
- Réduit au minimum le risque de lacunes dans les correctifs ou de mises à jour manquées
- Réduit les besoins en personnel TI pour les sites éloignés
Connexion à sens unique (sortante uniquement)
Moins de portes ouvertes signifie moins de menacesLes solutions Scale Computing établissent des connexions sortantes sécurisées, ce qui élimine le recours à des VPN risqués, à des ports exposés ou à des règles de pare-feu entrantes. Cette conception réduit la surface d’attaque potentielle et simplifie la sécurité du réseau tout en garantissant une visibilité et un contrôle complets.
- Aucun accès au réseau entrant n’est nécessaire dans les sites périphériques
- Élimine les VPN et autres méthodes d’accès à distance traditionnelles
- Facilite le respect des exigences de conformité et de segmentation
- Réduit l’exposition aux attaques par force brute et aux balayages de ports
- Simplifie la communication sécurisée entre les systèmes périphériques et centraux
- Simplifie la gestion sécurisée du réseau sans exposer les appareils aux menaces externes
Une sécurité intégrée à chaque couche
Protection allant du matériel aux applicationsDes configurations de système d’exploitation renforcées aux contrôles d’accès, en passant par le trafic chiffré et la réseautique sécurisée, la gamme de produits Scale Computing offre une sécurité intégrée à tous les niveaux. Plutôt que de nécessiter des solutions supplémentaires, la sécurité est intégrée, ce qui réduit la complexité et améliore les protections par défaut.
- Role-based Access Control (RBAC) applique les principes du principe du privilège minimal
- Le chiffrement des données en transit et au repos contribue à protéger les renseignements sensibles
- L’empreinte minimale du système d’exploitation réduit les vulnérabilités
- La journalisation et les alertes offrent une visibilité sur les modifications apportées au système
- Les configurations sécurisées permettent d’éviter les erreurs de configuration dès la mise en service
Conformité et protection des données
Conforme aux normes SOC 2 Type 2 et PCI DSS — La confiance, au cœur de notre offreLes solutions de Scale Computing sont conçues pour répondre aux normes les plus strictes en matière de protection des données et des réseaux, ainsi que d’intégrité opérationnelle. Notre conformité à la norme SOC 2 de type 2 témoigne de notre engagement à sécuriser les données de nos clients grâce à des contrôles rigoureux portant sur la sécurité, la disponibilité, l’intégrité du traitement, la confidentialité et la protection de la vie privée.
Pour les secteurs d’activité ayant des besoins en matière de traitement des paiements ou de conformité au commerce de détail, Scale Computing opère sous le couvert d’une attestation de conformité (AOC) officielle à la norme PCI DSS, offrant des contrôles de sécurité validés qui aident les organisations à respecter les exigences réglementaires et à protéger les données de paiement à la périphérie.
Ensemble, ces certifications témoignent d’une approche proactive et solide en matière de sécurité, qui simplifie la conformité pour nos clients et contribue à garantir des déploiements sécuritaires et évolutifs.
Pour obtenir plus de détails ou pour demander une copie de nos rapports, veuillez nous contacter.

C'EST ICI QUE COMMENCE VOTRE PRÉPARATION À LA CONFORMITÉ À LA NORME PCI DSS
Répondez à ce questionnaire gratuit de 7 questions pour obtenir une note personnalisée évaluant votre niveau de préparation en matière de conformité.
En seulement 3 minutes, vous obtiendrez une note personnalisée et des informations sur vos points forts, ainsi que sur les domaines où vous devriez peut-être prendre des mesures.